情報確認:2026年10月28日 12時34分(日本時間)/GMO公式第13報まで確認
10月28日の続報:GMOは第13報(同日11時時点)で、情報とされるものを掲載していたサイトのドメインが同日午前4時頃に停止されたと発表しました。新たな同様サイトへのアクセスや、情報・URLの転載・拡散は控えてください。
GMOインターネットの「お名前.com デスクトップクラウド」へのサイバー攻撃で、10月27日正午以降、利用者1人分の個人情報と称する内容の公開が報じられました。GMOも情報と称するものの公開を確認したと発表していますが、掲載内容の真偽や被害の全容が確定したわけではありません。
流出情報を探さない・不審なリンクをクリックしない・個人情報を拡散しない。自分の情報があるか気になっても、公開情報と称するサイトへのアクセスや、スクリーンショットの転載・共有は避け、公式案内から確認してください。
1.GMOサイバー攻撃の概要と2つの金銭要求
対象サービスは、インターネット経由でWindowsの作業環境を利用でき、FXの自動売買などにも使われるものです。手元のPCとは別に、クラウド上で取引ソフトを動かす仕組みと考えると分かりやすいでしょう。
GMOの公式発表・第4報によると、10月19日に問い合わせを受け調査を開始し、20日に不正プログラムを確認。21日午前4時から全プランのサーバーを順次停止しました。同社はシステムに問題があり、利用者情報が外部へ持ち出された事実を認めています。一部利用者から不審な取引の報告も受けています。
これは対象サービスについての発表です。「お名前.com」のすべてのサービスやGMOグループの全サービスに同じ被害が発生した、と範囲を広げて解釈しないようにしてください。
約1.6億円と約80億円は、金額と期限が異なる要求
5,000万ドル(約80億円):10月21日17時が期限
GMOインターネットグループ代表の熊谷正寿氏は、自身の公式ブログへの10月26日追記で、攻撃者側から5,000万ドルの要求を受けたと公表しました。要求文書の記載は10月21日11時57分、支払期限は同日17時です。ANN配信の福島放送の報道(10月26日18時45分)でも、金額と期限を確認できます。
100万ドル(約1.6億円):10月27日正午が期限
FNNプライムオンライン(フジテレビ経済部、10月26日17時6分)は、攻撃者とみられる側が24日に公開した声明に、27日正午までに100万ドルを支払えば顧客へのランサムウェア攻撃や追加の情報公開をしない、との要求があったと報じています。円換算は約1億6,000万円です。
円換算額は為替や丸め方によって報道間で差があり、5,000万ドルを約79億円、100万ドルを約1億5,000万円とする例もあります。比較にはドル建ての金額と期限を使うのが確実です。
二つは同じドル額を円換算したものではありません。ただし、同一人物・集団による単純な値下げ、別犯人、合計81.6億円の要求などと断定できる資料は確認できていません。要求主体の詳しい実態と両者の関係には未確認部分があります。
2.10月27日正午以降の新たな動きとGMOの対応
- 10月27日12:30:GMOは、同社や利用者に関する情報と称するものが公開されたことを確認したと発表しました。公表は第10報(同日13:55時点)です。
- 同日午後の報道:FNN(10月27日16:23)は、攻撃者とみられる側が1人分の情報を公にしたとして、毎日正午に順次公開すると表明したと報道。TBS(同日18:00)も、支払いがなければ公開を続けるという攻撃者側の主張を伝えています。
- 同日19:10:GMOは第12報で支払いに応じない方針、転載・リンク共有の自粛、便乗詐欺への注意を改めて示しました。警察などと連携し、本人の情報が含まれると確認した対象者には個別に連絡するとしています。
- 10月28日11:00時点:GMO第13報は、関係事業者などと連携し、同日午前4時頃に対象ドメインの停止を確認したと発表。新たな同様サイトにも対応するとし、アクセスや転載・拡散を控えるよう求めています。
毎日正午という追加公開の予告は攻撃者側の主張です。10月28日正午の追加公開の有無は、本記事の確認時点で確認できていません。ドメイン停止の発表だけで、全情報の削除や将来の再公開防止まで確認されたとは判断できません。
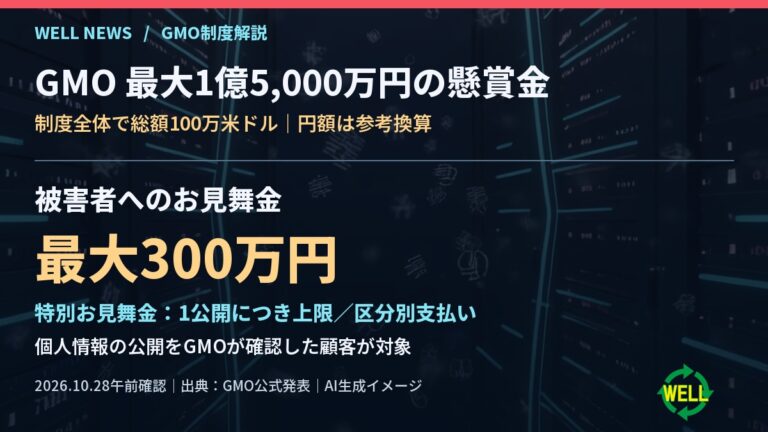
第12報では、情報公開がGMOに確認された場合の特別お見舞金を、情報区分ごとの金額を合計して1公開につき上限300万円とする制度を案内しています。一律300万円が受け取れるという意味ではなく、従来の一律5,000円の見舞金や不正取引の損失補償とは別の制度です。条件・申請方法は公式案内をご確認ください。
事件解明につながる情報を募る懸賞金制度も発表され、制度全体の上限は100万米ドル、公式発表では10月28日12:00から受付と案内されています。実際の受付状況・募集要項は公式窓口で確認してください。これは犯人への支払いや盗まれた情報の買い取りとは異なります。独自の侵入調査や犯人への接触はしないでください。
3.個人情報公開について、確認できたこと・未確認のこと
- 公式に確認されたこと:情報の外部持ち出しと、10月27日12:30に情報と称するものの公開を確認したというGMOの発表。
- 報道で伝えられたこと:利用者1人分の情報と称する内容の掲載、今後も公開するという声明。
- 確定していないこと:公開内容のすべての真偽、流出・公開の全範囲、全利用者の端末への影響。GMOも事実と異なる内容が含まれるおそれを示しています。
また、第10報にある「ランサムウェア攻撃は未確認」は10月27日13:55時点の説明です。情報公開の確認と、端末上でデータを暗号化する攻撃の確認は別です。すべてのPCが感染した、あるいはすべて安全だと結論付けることはできません。
WELLは攻撃者の公開先にアクセスして情報の真偽を調べていません。個人名、実データ、公開先のURLや到達方法は掲載しません。
4.情報公開サイトへのアクセスが危険な理由
GMO第12報は、公開情報と称するサイトにアクセスした人の情報が攻撃者に取得されていることを確認したとして、アクセスと拡散を控えるよう求めています。ただし、同発表は取得された情報の全項目や仕組みまで明らかにしていません。
一般に、サイトを開くとIPアドレスやブラウザに関する情報などが相手側に伝わる場合があります。さらに偽の認証画面やファイルへ誘導されるおそれがあります。これは一般的なリスクの説明で、本件サイトの動作をWELLが実測したものではありません。
アクセスしただけで必ずマルウェアに感染する、という意味ではありません。感染の成立はサイトの仕組み、端末やソフトの状態、ファイルの実行などによって異なります。ただし、必ず感染するわけではないことは、アクセスしてよい理由にはなりません。
個人情報の検索、ダウンロード、保存、転載、引用画像の共有は避けてください。注意喚起のつもりでも、公開先のURLやスクリーンショットを拡散すると、プライバシー侵害や詐欺への悪用を広げるおそれがあります。
5.フィッシング・偽メール・マルウェアによる二次被害
GMOは、同社や関係機関を装うメール・SMS・電話への注意を呼びかけています。以下は便乗して使われるおそれがある誘導の例で、この事件ですべての手口の発生を確認したという意味ではありません。
- 「あなたの情報が流出した」「ここで確認」と偽のログイン画面へ誘導し、パスワードや認証コードを入力させる。
- 「補償金の申請」「被害金を取り戻す」と持ちかけ、手数料や送金、遠隔操作アプリの導入を求める。
- 「流出確認ツール」「緊急の安全対策」と称した添付ファイルやアプリを開かせ、マルウェアを実行させる。
GMOはパスワードや認証コードを尋ねないとしています。不審なメール・SMSのリンクや添付ファイルは開かず、ブックマークや公式アプリから確認してください。差出人の表示名や、文中に本当の個人情報があることだけでは本物と判断できません。
6.一般利用者が今すぐ注意すること
- 探さない・クリックしない・拡散しない:不審な公開先を検索せず、SNSやメッセージで届いても開かず、保存・転載・転送をしません。
- 公式窓口から確認:メールのリンクではなく、GMOの公式ニュースや公式発表の問い合わせ案内を利用します。
- 普段の予防を確認:サポート中のOS・ブラウザ・セキュリティソフトを更新し、パスワードの使い回しを避け、多要素認証と切り離したバックアップを確認します。
すでに不審なサイトを開いた場合
ページを閉じ、追加のクリック・ダウンロード・情報入力をやめてください。GMOは既にアクセスした人にフルスキャンを案内しています。セキュリティソフトを更新してフルスキャンを実施し、ダウンロードしたファイルを開かないでください。検出なしだけで完全な安全が保証されるわけではありません。
パスワードや認証コードを入力した場合は、安全な別の端末から公式サービスに接続し、パスワード変更と既存セッションの切断を行います。不審な取引は取引先の金融機関へすぐ連絡してください。ファイルを実行した、遠隔操作を許可した、不審な動作がある場合は、ネットワークを切り離して専門窓口に相談します。
対象のデスクトップクラウドを利用・接続した方へ
一般向けの予防だけで済ませず、GMO第6報と第10報以降の案内を確認してください。別の安全な端末での全セッション切断・認証情報変更、フルスキャン、バックアップ、ネットワーク断・電源断など、対象利用者向けの指示があります。具体的な順序と対象範囲は最新の公式案内に従ってください。
7.関連するWELL記事と相談先
- パソコンの偽警告をタイプ別に確認するガイド:偽の警告やサポートへの誘導が出たときの確認に。
- WELLの訪問ITサポート:安全設定、スキャン操作、バックアップなどの相談に。
対象サービスの復旧・補償はGMOへ、不正取引の停止は取引先の金融機関へ連絡してください。WELLの相談は事業者の補償窓口や金融機関の停止手続きの代わりにはなりません。
本記事は確認時点の公式発表と報道に基づく解説です。画像は説明用のAI生成イメージです。今後の調査・発表により内容が変わる可能性があります。
動画で確認したい方へ
Windows更新・ウイルス対策・パスワード管理・バックアップの基本を、WELLの30秒リールでも紹介しています。
Instagramで「GMO不正アクセスとPCの基本対策」の30秒リールを見る
企業側の情報流出と、自分のパソコンの防御を分けて考える
今回のように企業側のシステムから個人情報が流出する事件は、利用者個人の対策だけでは防げません。一方、個人のパソコンへのマルウェア感染や、偽サイトへのパスワード入力でも情報が盗まれることがあります。流出情報を探しに行かず、日頃の端末・アカウント保護を見直しましょう。
Windows 11にはMicrosoft Defender ウイルス対策が標準搭載され、EdgeのSmartScreenなどには危険なサイトやダウンロードへの警告機能があります。標準のセキュリティ機能を有効にし、OS・ブラウザーも更新してください。標準機能でも有料製品でも、すべての危険を防げるわけではありません。
危険サイトやフィッシングを自分で見分けることに不安がある方には、追加のWeb脅威対策を備えるウイルスバスター クラウド3年版も選択肢です。購入は必須ではありません。3年間使う見込みがある場合は、同じライセンス台数・自動更新条件で1年版と費用を比べましょう。詳しい比較と導入時の注意は、パソコンのウイルス対策は大丈夫?GMOサイバー攻撃から学ぶ感染予防と緊急時の対処法で説明しています。
ウイルスバスター クラウド3年版の購入先
クラウド単体・3年3台版の購入条件を各店で確認できます。Windows・Mac・Android・iOS/iPadOS・Chromebookで利用でき、OSによってアプリや機能が異なります。対応環境や自動更新条件は購入前に確認してください。
広告(PR):Amazonのアソシエイトとして、WELLは適格販売により収入を得ています。

ウイルスバスター クラウド 3年3台版
クラウド単体の3年3台版。Amazonはオンラインコード版、楽天市場・Yahoo!公式店はダウンロード版です。対応環境・販売元・自動更新条件を購入前に確認してください。ソフト代とWELLの作業料金は別です。
価格・在庫・仕様はリンク先で最新の情報をご確認ください。
GMO関連記事をあわせて確認
情報提供の懸賞金と被害者向けの制度は、GMOが総額100万ドルの懸賞金制度を発表|特別お見舞金は1公開につき上限300万円でご確認ください。
セキュリティソフトのインストールや設定が難しい方は、末尾のWELL窓口へご相談ください。現在のソフトと保護状態の確認、期限切れ体験版の整理、新しいソフトのインストール・初期設定、保護状態の確認まで対応します。他社製ソフトの削除は競合を確認した場合に限り、メーカーの正式な手順に従います。ソフト代とWELLの出張サポート料金は別です。感染が疑われる場合は、入れ替えより隔離と相談を優先します。